 DottPrivacy
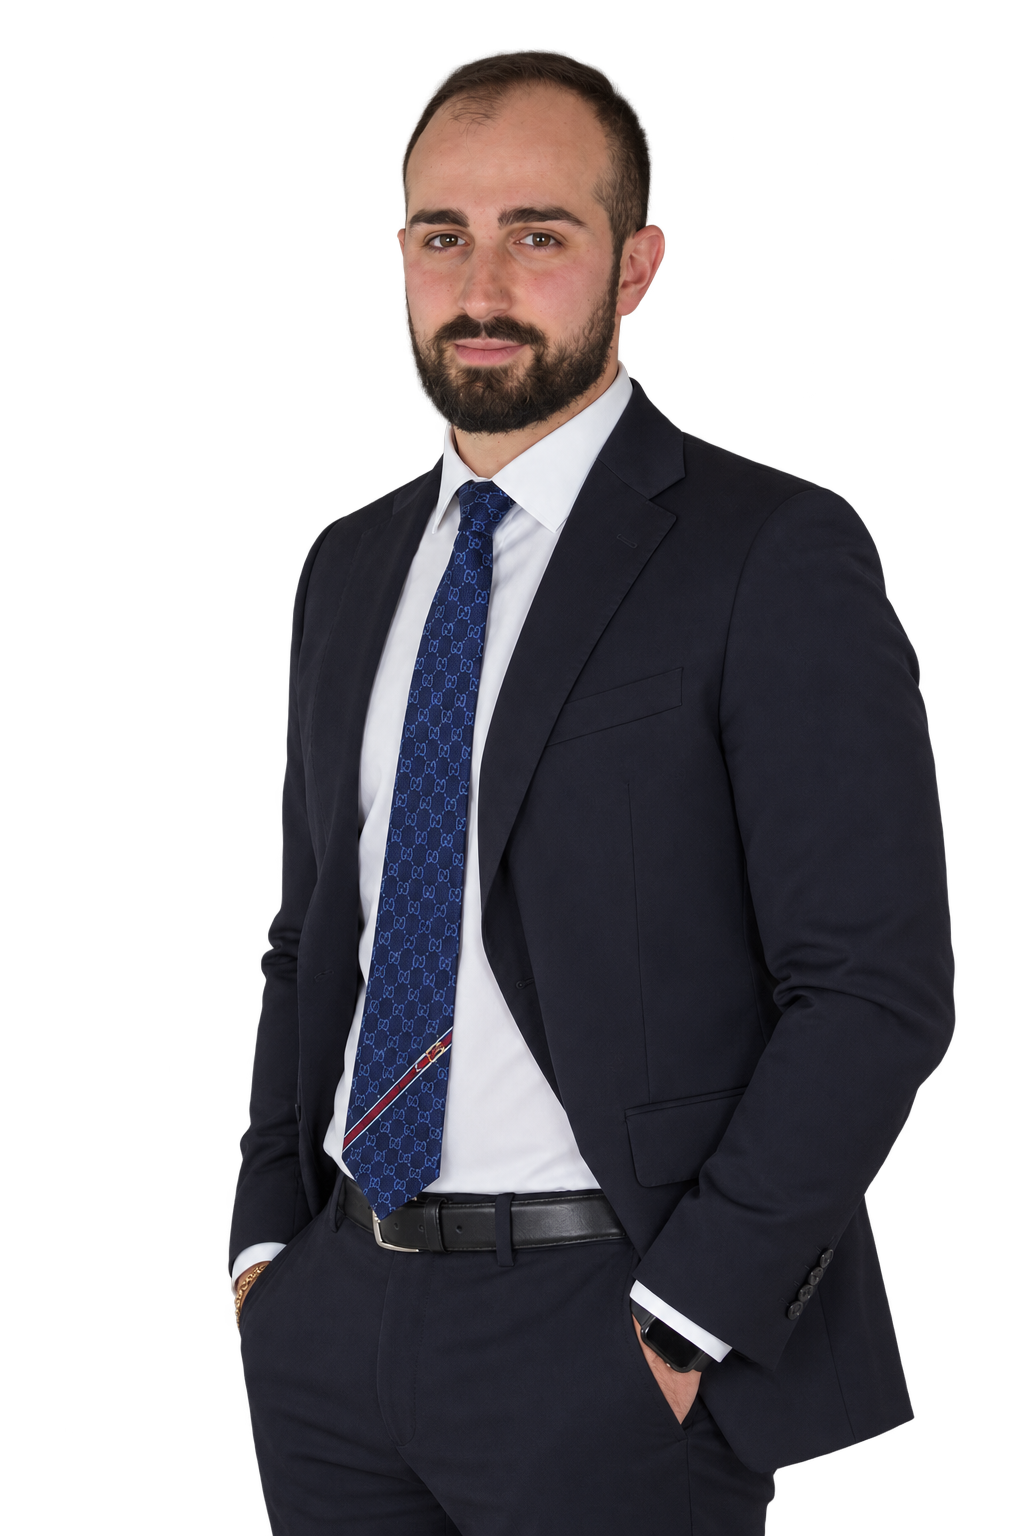
Gabriele D'Amico
Consulenza in materia di sicurezza delle informazioni e protezione dei dati personali per aziende ed enti di ogni settore, con pratica consolidata nella manifattura e nell'industria. L'analisi tecnica e l'impianto giuridico restano nelle stesse mani: chi firma la nomina è chi si presenta in audit.
Qualifiche
ISO/IEC 27001
Conduzione di audit sul sistema di gestione della sicurezza delle informazioni e progettazione del sistema fino alla certificazione, estensioni 27017, 27018 e 27701 comprese.
Direttiva NIS2
Verifica dei requisiti di gestione del rischio e degli obblighi di notifica, e attuazione delle misure per i soggetti in perimetro.
Protezione dei dati
Esercizio continuativo su adempimenti privacy e mandati di responsabile della protezione dei dati.
Formazione aziendale
Percorsi per il personale su protezione dei dati, uso dell'intelligenza artificiale e sicurezza informatica, tarati sui ruoli e sui processi dell'azienda.
Formazione universitaria
Prima delle norme e dei sistemi ci sono le organizzazioni: chi decide, chi risponde, come circola un'informazione fra funzioni che non si parlano. Il percorso in management pubblico insegna a leggere organigrammi, processi decisionali e deleghe, ed è la ragione per cui l'analisi parte sempre dalla visura e dall'organigramma di funzioni.
Serve soprattutto nelle strutture complesse — gruppi con più società, aziende partecipate, enti soggetti a vincoli procedurali. Dove una misura di sicurezza si incaglia, il problema quasi mai è tecnico: è una responsabilità che nessuno ha assegnato.
Impostazione
La conformità fallisce quasi sempre nello stesso punto: il consulente giuridico scrive misure che i sistemi non possono attuare, il fornitore informatico attua misure che nessun documento riesce a dimostrare. Le due competenze qui non si passano il lavoro, perché appartengono alla stessa persona.
Interlocutori
Subfornitori meccanici ed elettromeccanici a cui il committente trasferisce per contratto i requisiti di sicurezza della propria catena di approvvigionamento.
Società italiane di gruppi esteri tenute a dimostrare alla casa madre un livello di conformità documentata su privacy e sicurezza delle informazioni.
Aziende che devono sottoscrivere o rinnovare una copertura cyber e si trovano davanti un questionario tecnico che nessuno, internamente, è in grado di compilare con cognizione.
Chi ha subito un blocco della produzione o una violazione di dati e deve gestire notifiche, ricostruzione dei fatti e messa in sicurezza, nell'ordine.
Riferimenti presidiati
Contatti
Trenta minuti per capire quali obblighi ricadono davvero sull'impresa e da dove conviene partire. Senza costo e senza obbligo di seguito.
Scrivi a Gabriele